


Az ipari kapcsolók nélkülözhetetlenné váltak a modern ipari automatizálásban. Robusztus interferenciaállóságuk, megbízhatóságuk és stabilitásuk megfelel az ipari automatizálás, felügyelet és más területek kommunikációs igényeinek. Különféle eszközöket és rendszereket kapcsolnak össze, kezelnek és koordinálnak, így stabil és hatékony kommunikációs környezetet biztosítanak az ipari automatizálás számára. Az ipari kapcsolók konfigurálásakor figyelmet kell fordítani egy sor kulcsfontosságú pontra, hogy teljes mértékben kiaknázzuk teljesítményüket, biztonságukat és megbízhatóságukat. Ez a cikk az ipari kapcsolókonfiguráció fontos lépéseire és szempontjaira összpontosít az ipari hálózatok optimalizálása érdekében.
IP-cím kiosztás és alhálózat
Az IP-címek kiosztása és az ipari switch-ek alhálózata kritikus konfigurációs lépések, amelyek biztosítják, hogy az eszközök helyesen kommunikáljanak a logikai függetlenség megőrzése mellett. Az alábbiakban a lépéseket ismertetjük:
IP-cím kiosztás:
- Ismerje meg a hálózati tervet az IP-címtartomány, az alhálózati maszk, az átjáró stb. meghatározásához.
- Válassza ki az IP-címtartományt:Válasszon egy nem használt IP-címtartományt a terv alapján, hogy elkerülje az ütközéseket.
- IP hozzárendelése a kapcsolóhoz:Jelentkezzen be a felügyeleti felületre, és állítsa be a kapcsoló felügyeleti felületének IP-címét.
- Alapértelmezett átjáró konfigurálása:Állítsa be az alapértelmezett átjárót, általában a csatlakoztatott útválasztó vagy tűzfal IP-címét.
Alhálózati részleg:
- Alhálózati terv meghatározása:Fontolja meg a hálózati elrendezést, a funkcionális követelményeket és a biztonságot az alhálózatok számának és az IP-címigények meghatározásához.
- Válassza ki az alhálózati maszkot:Az elegendő IP-cím biztosítása érdekében válasszon alhálózati maszkot a gazdagépek száma alapján.
- Alhálózatok felosztása:Ossza fel az IP-tartományt az alhálózati maszk szerint, hogy elegendő IP-címet biztosítson a gazdagép használatához.
- VLAN-ok és alhálózatok társítása:Használjon VLAN-okat az eszközök elkülönítésére, minden VLAN-t egy adott alhálózathoz társítva.
- Útválasztás konfigurálása:Ha kereszt-alhálózati kommunikációra van szükség, konfigurálja az útválasztókat vagy a 3. rétegbeli kapcsolókat az adattovábbítás engedélyezéséhez.
- Kapcsolat és kommunikáció tesztelése:Ellenőrizze, hogy a különböző alhálózatokon lévő eszközök képesek-e kommunikálni egymással.
VLAN konfiguráció
A VLAN-ok konfigurálása logikusan csoportosítja az eszközöket, növelve a biztonságot és a felügyeleti hatékonyságot, miközben megelőzi a sugárzott viharokat.
- Jelentkezzen be a kezelőfelületre:Hozzáférés a kapcsolókezelő felülethez annak IP-címén keresztül.
- Hozzon létre egy VLAN-t:Hozzon létre egy új VLAN-t a VLAN beállításokon belül.
- VLAN hozzáadása:Rendeljen azonosítót és nevet a VLAN-hoz.
- Társított portok:Adja meg, hogy mely portok tartoznak a VLAN-hoz, jelöltek vagy jelöletlenek.
- VLAN interfészek konfigurálása:Állítson be virtuális interfészt minden VLAN-hoz, beleértve az IP-címeket is.
- Teszt kommunikáció:Ellenőrizze, hogy a különböző VLAN-okban lévő eszközök normálisan tudnak-e kommunikálni, és tesztelje az útválasztást.
- VLAN-címkézés konfigurálása (opcionális):Állítsa be a címkézést, amikor VLAN-információkat ad át több kapcsoló között.
- Konfiguráció mentése:Mentse el és alkalmazza a módosításokat a beállítás befejezése után.
Port konfiguráció
Konfigurálja a sebességkorlátozást, a duplex módot, az áramlásszabályozást és egyéb beállításokat az egyes portokhoz. A sávszélesség-szabályozás szabályozza a forgalom áramlását a hálózati teljesítmény növelése érdekében.
- Konfiguráljon sebességkorlátokat bizonyos forgatókönyvekhez, például megakadályozza, hogy a túlzott forgalom befolyásolja a teljesítményt.
- Biztosítsa a kritikus alkalmazások sávszélesség-követelményeit, miközben megakadályozza, hogy a nem{0}}kritikus alkalmazások befolyásolják a teljesítményt.
- Korlátozza a sugárzott viharokat a hálózati torlódások és instabilitás csökkentése érdekében.
- Kerülje el az erőforrások kimerülését és tartsa fenn a hálózat stabil működését.
- Biztosítson alapot a QoS-irányelvek megvalósításához a követelmények alapján különböző díjak beállításával.
STP/RSTP/MSTP konfiguráció
A Spanning Tree Protocol (STP), a Rapid Spanning Tree Protocol (RSTP) és a Multiple Spanning Tree Protocol (MSTP) megakadályozza a hurkokat és javítja a hálózat stabilitását.
- STP:Lassabb konvergencia, egyszerű hálózatokhoz alkalmas.
- RSTP:Gyorsabb konvergencia, gyors hurokérzékelést biztosít.
- MSTP:Részletesebb hurokvezérlés, alkalmas nagy hálózatokhoz.
Az STP/RSTP/MSTP konfigurálásakor vegye figyelembe az alábbi fontos részleteket:
STP konfiguráció:
- Root Bridge kiválasztása:A gyökérhíd kiválasztása kritikus lépés az STP-ben. A legrövidebb út biztosítása érdekében a legalacsonyabb prioritású és MAC-című kapcsolót adja meg a gyökérhídnak.
- Port szerepkör konfigurációja:A kapcsolóportoknak külön szerepük van, mint például a gyökérportok, a kijelölt portok és az alternatív portok. Győződjön meg arról, hogy minden kapcsolóport megfelelően van hozzárendelve a szerepköréhez.
- Portköltség konfiguráció:Állítson be költségértéket minden porthoz, amely befolyásolja a gyökér és a kijelölt portok kiválasztását. Az alacsonyabb költségű kikötők nagyobb valószínűséggel lesznek kijelölt kikötők.
- Konvergencia idő:Az STP lassan konvergál, ami hálózati leállásokat okozhat. Fontolja meg alternatív feszítőfa protokollok használatát a gyorsabb konvergencia érdekében.
RSTP konfiguráció:
- Gyors konvergencia:Az RSTP gyors konvergenciát biztosít, de a portszerepek és állapotok gyors váltása okozta hálózati ingadozások továbbra is figyelmet igényelnek.
- Dedikált portok:Az RSTP bevezeti a dedikált portok és tartalék portok koncepcióját, így nincs szükség alternatív portokra, és csökkenti a szükségtelen portállapot-átmeneteket.
MSTP konfiguráció:
- Példány particionálás:Az MSTP lehetővé teszi a particionálást több példányra, amelyek mindegyike több VLAN-t is tartalmazhat. Győződjön meg arról, hogy az egyes példányok VLAN-particionálása és példányazonosítója megfelelően van konfigurálva.
- Root Bridge kiválasztása:Minden példányhoz gyökérhíd szükséges. Győződjön meg arról, hogy a gyökérhíd kiválasztása és a prioritás beállításai helyesek.
- Példányszövetség:Győződjön meg arról, hogy a VLAN-ok megfelelően vannak társítva az MSTP-példányokhoz a finomabb-szemcsés hurokvezérlés érdekében.
- Szinkronizált konfiguráció:A több kapcsolón keresztüli MSTP konfigurációkat szinkronizálni kell a folyamatos hurokvezérlés fenntartásához.
Általános megfontolások:
- Verzió kompatibilitás:Győződjön meg arról, hogy a kapcsolók támogatják a kiválasztott STP-verziót, és fenntartják a kompatibilitást más kapcsolókkal.
- Prioritási beállítások:A kapcsoló prioritási beállításai befolyásolják a gyökérhíd kiválasztását, és ezeket megfelelően konfigurálni kell a hálózaton keresztül.
- Egyetlen protokoll kiválasztása:Az STP, RSTP és MSTP kölcsönösen kizárják egymást. Válasszon ki és konfiguráljon egy protokollt az ütközések elkerülése érdekében.
- Rendszeres monitorozás:A konfigurálás után rendszeresen ellenőrizze az STP állapotát a hálózat állapotának biztosítása érdekében.
- Hibaelhárítás:Hálózati hibák esetén az STP konfigurációját és állapotát potenciálisan hozzájáruló tényezőnek kell tekinteni.
Ha odafigyel ezekre a részletekre, elkerülheti a gyakori buktatókat az STP, RSTP és MSTP konfigurálásakor, stabil hálózati topológiát és hatékony hurokvezérlést hoz létre.
QoS konfiguráció
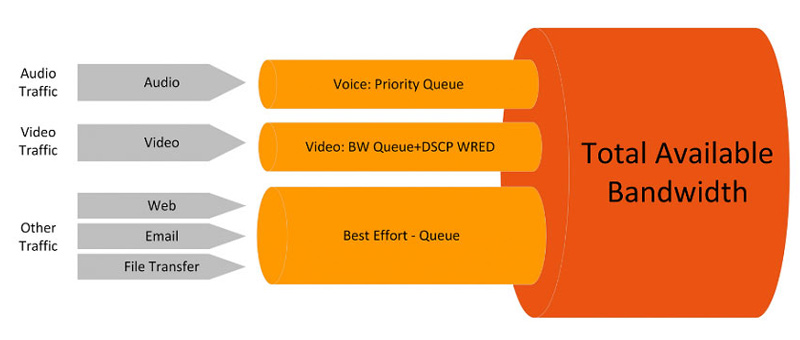
Állítsa be a QoS-t annak biztosítására, hogy a kritikus forgalom prioritásos sávszélesség-kiosztást kapjon, és emelje a valós idejű forgalom prioritását.
- Határozza meg a forgalom besorolását olyan követelmények alapján, mint például a hang, a kép és az adatok.
- Az osztályozási szabályok segítségével azonosítsa a forgalom típusait, és állítson be sávszélesség-korlátokat.
- Várólisták és ütemezési algoritmusok konfigurálása a különböző forgalmi kategóriák kezeléséhez.
- Tesztelje és optimalizálja, hogy a QoS elérje a kívánt eredményeket.
Biztonsági konfiguráció
- Engedélyezze a portbiztonságot, a 802.1X hitelesítést és a MAC-cím szűrését az eszköz hozzáférésének korlátozásához.
- Konfigurálja az ACL-eket a bejövő és kimenő forgalom szabályozására, megvédve a hálózatot az illetéktelen hozzáféréstől.
- Állítson be szabályokat az egyes alkalmazásokhoz a megfelelőségi követelmények teljesítése érdekében.
Itt az ACL-ek (Access Control List) konfigurálására összpontosítunk, amelyek fokozzák a hálózat biztonságát azáltal, hogy megakadályozzák az illetéktelen hozzáférést és a rosszindulatú forgalom megzavarását a normál működésben. Legyen körültekintő az ACL-ek konfigurálásakor, és tartsa be a legjobb biztonsági gyakorlatokat. Ipari kapcsolók esetében fordítson különös figyelmet az alábbi kritikus szempontokra:
- Világos politikai célkitűzések:Az ACL-ek konfigurálása előtt határozza meg a házirend céljait. Határozza meg, mely forgalomtípusokat korlátozza, és milyen feltételek mellett engedélyezze vagy tiltsa meg a forgalmat.
- Pontos szabálytervezés:Tervezze meg az ACL-szabályokat maximális pontossággal a nem kívánt hatások elkerülése érdekében. Pontosabban, pontos forrás- és cél IP-címeket, portszámokat, protokolltípusokat stb. tartalmazzon a szabályokban. Kerülje a túl széles helyettesítő karaktereket, hogy megakadályozza a jogszerű forgalom blokkolását.
- Szabályok sorrendje:Az ACL szabályok szekvenciálisan illeszkednek, így a sorrend kritikus. Helyezze először a leggyakoribb szabályokat, majd a szigorúbb és konkrétabb szabályokat. Ez biztosítja a gyakori forgalom egyeztetését és gyors feldolgozását.
- Tűzfal-szerű szabályzat:Az ACL-ek tervezésekor alkalmazzon tűzfalszerű{0}}megközelítést: alapértelmezés szerint letilt minden forgalmat, és szükség szerint ad hozzá engedélyezési szabályokat. Ez segít megakadályozni, hogy jogosulatlan forgalom lépjen be a hálózatba.
- Prioritás és naplózás:Egyes ipari kapcsolók támogatják az ACL-szabályok prioritásainak és naplózási opcióinak beállítását. Rendeljen magasabb prioritást a kritikus szabályokhoz a preferenciális egyeztetéshez. Ezenkívül a naplózás engedélyezése segít a bejövő és kimenő forgalom nyomon követésében és elemzésében.
- Tesztelés és érvényesítés:Az ACL-ek konfigurálása után elengedhetetlen az alapos tesztelés és érvényesítés. Győződjön meg arról, hogy a szabályok rendeltetésszerűen működnek anélkül, hogy véletlenül blokkolnák a jogos forgalmat vagy biztonsági réseket hoznának létre. Tesztelje az ACL hatékonyságát szimulált vagy tényleges forgalom segítségével.
- Biztonsági mentés és helyreállítás:Az ACL konfigurációk elvégzése előtt készítsen biztonsági másolatot a kapcsolókonfigurációról. Ez lehetővé teszi a korábbi működő állapot visszaállítását, ha problémák merülnek fel, vagy a konfigurációk nem felelnek meg az elvárásoknak.
- Rendszeres felülvizsgálat és frissítések:A hálózati környezetek és követelmények idővel változhatnak. Alapvető fontosságú az ACL-szabályok rendszeres felülvizsgálata, és szükség szerint módosítani vagy frissíteni őket.
- Dokumentáció és megjegyzések:Adjon hozzá egyértelmű megjegyzéseket és dokumentációt az ACL-szabályokhoz, elmagyarázva az egyes szabályok célját és szándékát. Ez segít a többi rendszergazdának megérteni a konfigurációt, és elkerüli a szabálycélokkal kapcsolatos félreértéseket a jövőbeni módosítások során.
Linkösszesítés
A Link Aggregation egy olyan technológia, amely több fizikai hálózati kapcsolatot (portot) egyetlen logikai kapcsolattá egyesít. Célja a sávszélesség növelése, a redundancia biztosítása, a megbízhatóság növelése és az egyes meghibásodási pontok hatásának csökkentése. Ez rendkívül értékesnek bizonyul olyan hálózati környezetekben, ahol nagy a terhelés, a magas rendelkezésre állás és a szigorú redundanciakövetelmények.
A kezelt kapcsolók kritikus szerepet játszanak ebben a folyamatban. A Guanglu Technology felügyelt ipari kapcsolói a következő kulcsfontosságú funkciókat biztosítják a linkösszesítéshez:
- Linkösszesítési konfiguráció:Könnyen konfigurálhatja a linkösszesítést, hogy több fizikai hivatkozást egyetlen logikai hivatkozásba egyesítsen. A rendszergazdák kiválaszthatják, hogy mely portokat kívánják összesíteni, és meghatározhatják a terheléselosztási és redundanciamódszereket.
- Protokoll támogatás:A felügyelt kapcsolók támogatják a hivatkozás-összesítéshez nélkülözhetetlen specifikus protokollokat, például az LACP-t vagy a statikus aggregációt, biztosítva a kombinált hivatkozások megfelelő működését és lehetővé téve az állapotfigyelést.
- Állapotfigyelés:Figyeli az összesített hivatkozások állapotát, beleértve a tevékenység állapotát, a sávszélesség kihasználtságát és az egyes fizikai hivatkozások hibáit.
- Feladatátvétel:Egy hivatkozás-összesítő csoporton belül, ha az egyik fizikai kapcsolat meghibásodik, a többi hivatkozás automatikusan átveszi a hálózati kapcsolatot.
- Teljesítmény optimalizálás:A terheléselosztási irányelvek a tényleges igények alapján konfigurálhatók, így a forgalmat egyenletesen osztják el több linken a sávszélesség maximalizálása érdekében.
- Távkezelés:Az adminisztrátorok távolról is konfigurálhatják és felügyelhetik a link-összesítést, anélkül, hogy a webhelyen{0}}vannának jelen, ami javítja a kezelés hatékonyságát és a válaszadási sebességet.
Irányítás és Monitoring
- Engedélyezze a távoli felügyeleti protokollokat (pl. SNMP) a kapcsoló állapotának figyeléséhez.
- Állítsa be a naplózást a hibaelhárításhoz és az ellenőrzéshez.
- Állítsa be az SSH-hozzáférést a távoli felügyeleti forgalom titkosításához.
- Az adatvesztés elkerülése érdekében rendszeresen készítsen biztonsági másolatot a konfigurációról.
Ezekkel a konfigurációkkal az ipari hálózatok stabil, hatékony és biztonságos kommunikációs környezetet hozhatnak létre, hogy megfeleljenek az ipari automatizálás kihívásainak. Mindegyik lépés kritikus szerepet játszik a hálózat teljesítményének, biztonságának és megbízhatóságának növelésében, ami a tényleges hálózati követelmények és hardvermodellek alapján megfelelő módosításokat tesz szükségessé.